רשומות

מוצגים פוסטים עם התווית Security

דיוג מתקדם כולל עקיפת הזדהות משנית

תמונה
  לאחרונה פורסם על שירות חדשים שמשמש האקרים ,רוורס פרוקסי כשירות , על מנת לשמש מתווך בין אתר פישינג לבין השירות האמיתי (ניתן לקרוא כאן ). בעת הגעה לאתר פישינג , הקורבן מזין שם משתמש וסיסמה , האתר משתמש בשירות פרוקסי על מנת להעביר את הפרטים לאתר האמיתי , ולאחר מכן מבקש גם את הטוקן שנשלח למשתמש באמצעות אפליקציה או SMS , ולאחר מכן מעביר גם אותו דרך השירות פרוקסי לאתר האמיתי , בשלב הזה התוקף מקבל COCKIE SESSION שמכיל את הטוקן של ההזדהות ומאפשר גישה לאתר ללא הזדהות . באמצעות הכלים האלה תוקפים יכולים גם לעקוף את שרותי ה MFA\2FA שנותים לגולשים תחושת בטחון לגבי החשבונות שלהם . לסיכום הדרך להתגונן מפני מתקפות כאלה צריכה לעשות ע"י שילוב פעולות. 1.הגברת מודעות עובדים 2.שימוש בטנולוגיות משולבות AI\ML לזיהוי אתרי פישינג בזמן אמרת , לדוגמא Harmony Broswe או Harmony Endpoint של חברת CHECK POINT.וכלים דומים שימנעו מהמשתמש הזנת פרטים באתר פישינג.
קמפיין פישינג והגברת מודעות

תמונה
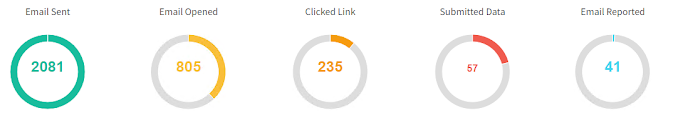
 כל ארגון רוצה להגביר את רמת אבטחת המידע שלו .  ברוב הארגונים קונים מוצרים כמו : חומת אש ,סינון דוא"ל , כלי הגנה על תחנות קצה , מוצרי דלף מידע , חומת אש לבסיסי נתונים ואפליקציות ועוד ועוד . למרות כל המוצרים האלה אף ארגון לא חסין ומוגן ב 100% , והמוצרים האלה לא מכסים את הרובד האנושי . כל ארגון צריך לשים לעצמו למטרה לרתום את העובדים לאבטחת מידע  ולהפוך לחלק מההגנה של ארגון .  במקרה של מייל פישינג ממוקד שעשוי  להכיל מתקפה שמנצל חולשה מסוג יום אפס (Zero Day) כלל לא בטוח שכל מערכות ההגנה שלנו יעזרו . במקרה כזה עירנות של העובד ודיווח למחלקת המחשוב או אבטחת המידע תציל את הארגון !  לכן אנו מציעים עכשיו ביצוע קמפיין פישינג . אנו מבצעים קמפיינים ייחודים עם דגש לכל ארגון ואיום הייחוס שלו כולל התאמה לסקטור ולצרכי הארגון . בסוף כל קמפיין תקבלו דוח הכולל הסבר על הקמפיין , הדוח מיועד להפצה לכלל העובדים על מנת להסביר וללמד כיצד יש לנהוג ואיך מזהים שהמייל שהתקבל הוא פישינג . ובנוסף דו"ח מפורט עם סטטיסטיקות מלאות , מהם ניתן  להסיק מסקנות ולדבר עם העובדים שלחצו על הקישור...

ניטור שרתי קבצים

  לאחרונה אנו עדים ליותר ויותר מתקפות סייבר על ארגונים . במרבית מהמתקפות ניתן לראות שהתוצאה הסופית מביאה איתה נזק בשני מישורים : 1.       התקפת כופר – הצפנה קבצים , שרתים   ותחנות עבודה של הארגון - השבתת הפעילות של הארגון ודרישת כופר על מנת לשחרר את הקבצים כדי לחזור לעבוד . 2.       דלף מידע – לפניי ההצפנה התוקפים מעבירים אליהם את הקבצים ומציעים אותם למכירה ברשת האפלה או מבקשים תשלום על מנת לא להדליף את המידע . ברוב הארגונים קיים שרת קבצים שמחולק לספריות , בדרך כלל לפי נושאים ו\או מחלקות . ברוב הארגונים הבינונים \ קטנים לא מנטרים את שרת הקבצים . ניטור כזה יכול לעזור הרבה לארגון ! א.         הניטור מהווה זוג עיניים , מי ניגש לקבצים , קרא , שינה , העתיק וכו' ב.       הניטור יכול להעיד על ניסיונות גישה לא מוצלחים , ניסיונות של עובד לגשת למידע שאין לו הרשאה וכו' ג.        הניטור יכול להצביע על אנומליה ברשת.   בהקשר של אנומ...

מתקפות סייבר - מבט מבחוץ

תמונה
לאחר המתקפה האחרונה על חברת הביטוח שירביט ,אינטל ומשרד האוצר האמריקאי כולנו שואלים את עצמנו איך עוד אפשר להגן על הארגונים . פעולה זאת חשובה על מנת לנסות ולצמצם במידת האפשר את משטח התקיפה . ברוב הארגונים מתקינים כלי הגנה רישתיים וכלי הגנה על התחנות קצה . אבל לא כולם שמים דגש ובודקים איך הארגון שלהם ניראה לתוקפים מבחוץ . לכל ארגון יש כתובת או טווח כתובות IP ציבוריות שנגישות מהעולם. במקרים של מתקפות ממוקדות (APT) בהם התוקפים יודעים את מי הם תוקפים , הם מתכננים את המתקפה ומבצעים מודיעין על היעד . באמצעות כלים פשוטים ניתן לחפש לדוגמא את כל החשבונות של אנשים שמציניים ב"לינקדין" שזה מקום העבודה שלהם . כך תוקפים יכולים למקד את המתקפה שלהם לאנשים בכירים , ובעלי פרופיל מתאים למתקפה . לדוגמא להונאה פיננסית  יחפשו את סמנכל הכספים של הארגון וכדומה . באמצעות עוד כלי , ניתן להבין את מבנה כתובות הדוא"ל שבארגון , ולאחר שיש לנו שם מלא ותבנית דוא"ל , כל שנשאר לתוקף הוא לשלוח דוא"ל פישינג  . במידה ועובד נפל במלכודת פישינג כל שנותר לתוקף הוא להעמיק את התקיפה שלו כדי לקבל אחיזה חזקה...

חולשה מסוג Zero Day חדשה בדפדפן IE

מייקרוסופט הודיעה היום (18.1.2020) על חולשה חדשה בדפדפן IE שסיים את מחזור החיים שלו (CVE-2020-0674) . להסבר מאתר מייקרוסופט  כאן החולשה מאפשרת לנצל פגיעות באופן בו מנוע הסקריפטים מטפל באובייקטים בזכרון הניגשים לספרייה   JScript.dll  , החולשה מאפשרת לתוקף מרוחק לקחת שליטה על המחשב של הקורבן רק מלהכנס לאתר אינטרנט זדוני . הפגיעות קיימת בכל מערכות ההפעלה שיש בהם  IE בגרסאות 9-11 (כולל ווינדוס 10). מייקרוסופט עדיין לא הוציא תיקון רשמי לפגיעות . אבל בכל זאת יש מה לעשות כרגע , להגביל את הגישה לספרייה הבעייתית . ניתן להריץ את הפקודות הבאות בCMD למניעת גישה לספרייה : מחשב עם מערכת הפעלה 32 סיביות: takeown / f% windir% \ system32 \ jscript.dll cacls% windir% \ system32 \ jscript.dll / E / P everyone: N מחשב עם מערכת הפעלה 64 סיביות : takeown / f% windir% \ syswow64 \ jscript.dll cacls% windir% \ syswow64 \ jscript.dll / E / P everyone: N takeown / f% windir% \ system32 \ jscript.dll cacls% windir% \ system32 \ jscript.dll / E / P ev...

כיצד נמנע מתקפת דיוג בשמנו

בפוסט הזה אגע ב"חור שחור" שיש בהרבה חברות גדולות . יש נקודה שבהרבה חברות שוכחים להתייחס אליה , והיא מאפשרת לתוקפים לנסות לבצע מתקפות דיוג (פישינג) בשם החברה . למרבית החברות יש יותר ממתחם שמות אחד (דומיין) , לפעמים לצורך אתר שמיועד לחו"ל או למטרות שיווק כאלה ואחרות. בד"כ מהשמות מתחם האלה החברות לא שולחות הודעות דוא"ל  , והכתובות האלה גם לא  מוגדרות בשרתי הדוא"ל של החברות . אבל מה יקרה אם לקוחות יקבלו הודעות מייל זדוניות ומתחזות מהכתובות האלה ? השולח יראה לגיטימי , לכן סיכוי גבוה שהנמען של ההודעות ילחץ על קישור או יפתח קובץ שמצורף להודעה. לכן על מנת למנוע מקרים כאלה שגוררים פגיעה במוניטין ובשם החברה , יש להגדיר על כל תחום שמות שנרכש הגדרות שיגנו מפניי שליחת דוא"ל ממקורות לא רצויים . הבסיסי ביותר זה רשומת SPF , רצוי ומומלץ גם להגדיר DMARC ו DKIM . וככה נבטיח שלא ישלח דוא"ל זדוני שיראה לגיטימי . רשומת SPF מגדירה מי יכול לשלוח הודעות דוא"ל בשם הדומיין . רשומת DKIM מוסיפה חתימה מוצפנת להודעה , השרת שמקבל את המייל מנסה לפתוח את ההצ...

הגברת מודעות עובדים

אבטחת מידע בארגון דורשת גישה הוליסטית ושילוב מערכות אבטחת מידע והגנה למגוון הערוצים הקיימים בארגון . אחד הערוצים שמקבל פחות תשומת לב הוא הגורם האנושי. והגורם האנושים זה אחד הגורמים החשובים בשרשרת אבטחת המידע של הארגון . אפשר לשים מערכות במיליוני שקלים ולהקשיח מערכות , אבל כל הפעולות האלה לא יבטיחו לארגון 100% הגנה . מספיק חוסר ערנות או מודעות של עובד ללחוץ על לינק זדוני בדוא"ל שהצליח לעבור את כל מעגלי האבטחה של הארגון , או לחבר מדיה נתיקה שנמצאה במקרה והעובד רוצה לנסות להבין למי זה שייך , או להעביר קובץ שספק \ לקוח קיבל כדי להגיע לכמה אחוזים שנשארו ללא הגנה בארגון .                  אז איזה פעולות נדרש לעשות כדי לחזק את המודעות של העובדים בארגון ולרתום אותם להיות כלי לאבטחת מידע בארגון ?                 לבצע הדרכה לעובדים חדשים על הנהלים הקיימים בארגון , החל ממדיניות שמירת מסמכים , אי שמירה במערכות ענן , לא לפתוח דוא"ל וקבצים חשודים , לא לחבר מדיה נתיקה וכו' . הכל כמובן בהתאם למדינ...

מדיה נתיקה - התקפות USB

השקענו הרבה כסף , תכנון ומחשבה , ביצענו סינון על תעבורת האינטרנט בארגון , יישמנו שכבות הגנה על הדוא"ל שלנו , התקנו תוכנת הגנה בתחנת קצה , אז איך בכל זאת הארגון יכול להינזק גם אם זה דרך מתקפה מתוכננת או בתמימות וטעות של אחד העובדים ?                    מדיה נתיקה ניידת , או כפי שכולנו מכנים אותה   DOK- Disk On Key . אז מה הסכנות הנפוצות  בשימוש ב DOK ? הכנסת וירוסים לארגון – וירוס שמתפשט דרך הכנסה של התקן נייד ומתפשט בכל הרשת ,יכול להיות מהרבה סוגים , כופרה ,תולעת , נוזקה שפותחת חיבור לאינטרנט להאקרים וכו' .                        תוכנה זדונית לגניבת מידע בסביבות מנותקות מאינטרנט – התגלה בעבר וירוס שכונה גנב ה USB , דרך הכנסה של DOK שממנו רץ כלי זדוני שגנב מידע חזרה ל DOK , בחיבור הבא למחשב בעל גישה לאינטרנט המידע הועבר לתוקפים .                         תוכנה זדונית לשיבוש מערכות ייצור ...

הגנה על תחנות קצה

ברוב הארגונים , משקיעים הרבה משאבים בהגנה על השרתים , על חומת האש וכו' . ובתחנות הקצה מתקינים אנטי וירוס ובטוחים שהתחנה מוגנת .   אז זהו שלא , ראשית יש להבין , אנטי-וירוס מסורתי הוא מנגנון שמבוסס על חתימות . הוא סורק קבצים ותהליכים בתחנת עבודה , משווה לחתימות של מתקפות זדוניות שהוא מכיר , ובמידה והוא מזהה משהו מוכר , מנסה לעצור את התהליך ומתריע . האם זה מספיק ?? זה הספיק אולי בשנות ה90 ותחילת שנות ה2000 . היום אפשר להשיג ברשת ההאפלה מתקפות לכל דורש , והם מורכבות יותר   וקשות יותר לזיהוי . והם מייצרות לעצמם עוד ועוד מוטציות , אותה מתקפה שמשתנה ומשנה לעצמה את החתימה , ולכן האנטי וירוס לא מכיר   אותה .                           אז איך בעצם נגן על התחנות קצה ? אנטי-וירוס מהדור הבא , כזה שיודע לנתח התנהגות ומשתמש בלימוד מכונה על מנת להשוות התנהגות של מתקפה חדשה למתקפה מוכרת ולחסום אותה גם מבלי שיש לו חתימה מתאימה .   EDR – Endpoint Detection And Response – זהו מוצר שיודע לבצע ניתוח מעמיק ...

איך לשמור על החשבונות שלי – מדיניות סיסמאות

בשנים האחרונות אנו משתמשים יותר ויותר בשירותים מקוונים מסוגים שונים , החל מרשתות חברתיות , אתרי קניות , דוא"ל , בנק   וכו' . אז איך אנחנו מנהלים את כל החשבונות האלה ? ואיך אנחנו שומרים עליהם מפני האקרים וגורמים בלתי רצויים ? ומה עושים בכלל ברשת הארגונית ?                                      אז נתחיל מהסביבה הפרטית , רצוי ואף חובה להגדיר בכל חשבון סיסמה שונה , מהסיבה הפשוטה שהאקרים שמצליחים לפרוץ לשירות מסוים ולגנוב משם מאגר משתמשים וסיסמאות   או לחשבון מסוים של משתמש ינסו בדרך כלל להיכנס לכל השירותים הפופולאריים עם אותה כתובת דוא"ל וסיסמה שנמצאת בידיהם , אם לכל שירות נשתמש בסיסמה שונה , נגביל את היכולת שלהם לפרוץ לנו לעוד שירותים . בנוסף מומלץ להפעיל בשירותים האלה אימות דו שלבי , זהו מנגנון שבכל פעם שננסה להתחבר לשירות מלבד סיסמה , נצטרך גם להזין קוד חד פעמי שנקבל בטלפון הנייד , או באמצעות אפליקציה (לדוגמה "המאמת" של גוגל) או באמצעות SMS . מנגנון זה יעזור לנו לאבטח ולשמור...

לעדכן או לא לעדכן ? זאת השאלה !

תמונה
במרבית החברות יש פערים רבים וחוסר בעדכוני האבטחה . המצב נכון גם לתחנות עבודה וגם לשרתים וציודי קצה. הרבה פעמים יש חשש שהעדכונים ישבשו דברים , וארגונים מחכים כמה חודשים לפניי הפצה. בעידן הנוכחי רצוי לעדכן עדכוני אבטחה בהקדם האפשרי. רצוי ליצור קבוצת ניסוי שתכיל תחנות קצה מכל סוג ,לדוגמא אחת מכל מחלקה וכו' , ליצור קבוצה של שרתי בדיקות הקיימים בארגון ועליהם להפיץ עדכונים, אפשר לחכות שבוע לפניי ההפצה הראשונית ולוודא שאין תיקון נוסף לאחד העדכונים ואז להפיץ . לאחר שבוע – שבועיים במידה והכל תקין להפיץ לכלל הארגון .              הדגש צריך להיות על  תחנות עבודה של משתמשים בארגון ושרתים שנגישים לאינטרנט ובמיוחד כאלה שמפרסמים שירות שנגיש דרך האינטרנט.                  דוגמא טובה היא המתקפה שזכתה לכינוי  Wannacry  . וירוס מסוג כופרה (RANSOMWARE) שמצפין את כל הקבצים על המחשב ועל הכוננים המשותפים , ואף מתפשט דרך הרשת לשאר המחשבים באותה ברשת . המתקפה התבססה על חור אבטחה בפרוטוקול  SMB ...

מילון מושגים – אבטחת מידע וסייבר חלק ב

 בהמשך לפוסט הקודם  מושגים חלק א    מתקפת אדם באמצע ( Man in the middle ) – מתקפה בה התוקף יהיה בין המחשב המותקף לאתר הלגיטימי ויאזין למידע שעובר , כמו האזנה בלתי חוקית לשיחת טלפון ע"י גורם שלישי . רשתות בוט ( Botnet ) – רשת שמורכבת ממחשבים שתוקפים השיגו עליהם שליטה , ודרכם הם יכולים להוציא לפועל מתקפות אחרת (לדוגמא ממתקפת DDOS ) .   מתקפת מניעת שרות ( DDOS Attack ) – מתקפה בה התוקף משתמש בד"כ במחשבים שהוא השיג אליהם גישה (רשתות BOT ) על מנת ליצור עומס תעבורה חריג על אתר מסוים ולגרום לו לקרוס מהעומס שמופעל עליו .         מתקפת התקן אחסון (Usb Atack \ USB Dropping) - מתקפה שבה תוקף , מעביר התקן אחסון נייד למשתמש בין עם ע"י העברה ישירה לעובד בהתחזות לספק או מישהו לגיטימי , או ע"י "זריקת" ההתקן בחברה , ולחכות שעובד סקרן ימצא את ההתקן ויחבר אותו למחשב על מנת לבדוק את תכולתו, לאחר החיבור ההתקן יבצע באופן אוטומטי פעולה זדונית. proxy (שרת מתווך)– משמש כשרת ביניים  , בין המשתמש לבין האינטרנט או אפליקציה מסוימת , משתמשי...

מבוא - הכר את האויב

פרולוג בבלוג הזה אפרסם בעיקר תכנים עם המלצות ותובנות מעולם אבטחת המידע . עם ניסיון של לא מעט שנים במגזר הפרטי והציבורי יצא לי להכיר כמה הפער בחברות הוא גדול. פער שבא לידי ביטוי גם בפן הטכנולוגי ובהגדרות , וגם במודעות ובהבנה . מה הם האיומים ? נתחיל מזה שאנו חיים בעידן דיגיטלי ,מתקשרים ברשתות חברתיות , עושים קניות דרך האינטרנט ואפילו מנהלים את חשבון הבנק דרך אפליקציה מהסמארטפון. לכן פרטים מזהים שלנו , החל מכתובת דוא"ל ועד לסיסמאות לשירותים דיגיטליים הם יעד מבוקש לתוקפים. לעיתים מספיק חלקי פרטים כדי להכיר אותנו (היעד) ולבנות עלינו פרופיל שיוביל לניחוש של סיסמאות שנפוצות אצל מרבית מהאנשים. ומשם הדרך לגניבת זהות , מידע אישי ואף כספים קצר ביותר . האיומים הפופולאריים ביותר בתקופה הנוכחית הם : 1.דיוג (פישינג) – התחזות לשירותים מסוימים וביצוע הנדסה חברתית ( social engineering ) על מנת להוציא במרמה פרטי הזדהות כמו שמות משתמש וסיסמאות של שירותים נפוצים . באמצעות טכניקה זאת אפשר לבצע גניבת מידע , גניבת כספים , הוצאת מידע רגיש לצורך סחיטה וכו' . 2. תוכנות כופר – ...